PHP脆弱性「PHP2shell」とは?WordPressの対応
「PHPに重大な脆弱性が見つかったらしいけど、うちのホームページは大丈夫?」
「WordPressを使っているけど、何をすればいいの?」
ニュースを見て、こんなふうに不安になった方もいますよね。
この記事では、2026年10月に公開されたPHPの脆弱性「PHP2shell」の中身をまとめました。
あわせて、WordPressのサイトで確かめておきたいことも紹介します。
僕は青森県弘前市でホームページの制作と保守をしていて、今回も保守を担当しているサイトの対応をしました。
そのとき実際にやったことと、やってみてわかったことも合わせてお伝えします。
PHP2shell(2026年10月のPHPの脆弱性)とは
PHP2shell は、2026年10月21日に公開された、PHP の重大な脆弱性2件のことです。
PHP は、WordPress をはじめ、たくさんのホームページを動かしているプログラムの言語です。
いちばん怖いのは、ログインしなくても、外からサーバーの上でプログラムを動かされるおそれがあることです。
深刻度は、脆弱性の危なさを表す世界共通の物差し(CVSS)で9.2点です。
4段階のうち、いちばん上の「Critical(緊急)」に分類されています。
| 項目 | 内容 |
|---|---|
| 番号 | CVE-2026-109618/CVE-2026-109619 |
| 深刻度 | Critical(緊急)・CVSS v4.0 で9.2 |
| 公開日 | 2026年10月21日(日本時間の夜) |
| 影響 | ログインなしで、遠くから任意のプログラムを動かされるおそれ |
| 直った版 | PHP 8.5.12/8.4.27/8.3.36/8.2.35 |
| 古い版 | PHP 8.1 以前は公式のサポートが終わっている(8.2 も2026年12月31日で終了) |
1件目は、メモリが足りなくなったときに、中途半端なデータが残ってしまう問題です。
2件目は、エラーで処理が止まったときに、前のアクセスの片づけが終わらずに残る問題です。
どちらも、その残ったものを悪用されるおそれがあります。
10月26日には、アメリカの政府機関(CISA)が出している「実際に悪用された脆弱性の一覧」にも載りました。
情報処理推進機構(IPA)は、11月2日の時点で国内の被害事例は把握していない、としています。
出典:IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」、PHP の勧告(英語)、PHP Foundation(英語)、gihyo.jp
WordPressを更新しても、PHPの脆弱性は直らない
今回の脆弱性は、WordPress の更新ボタンを押しても直りません。
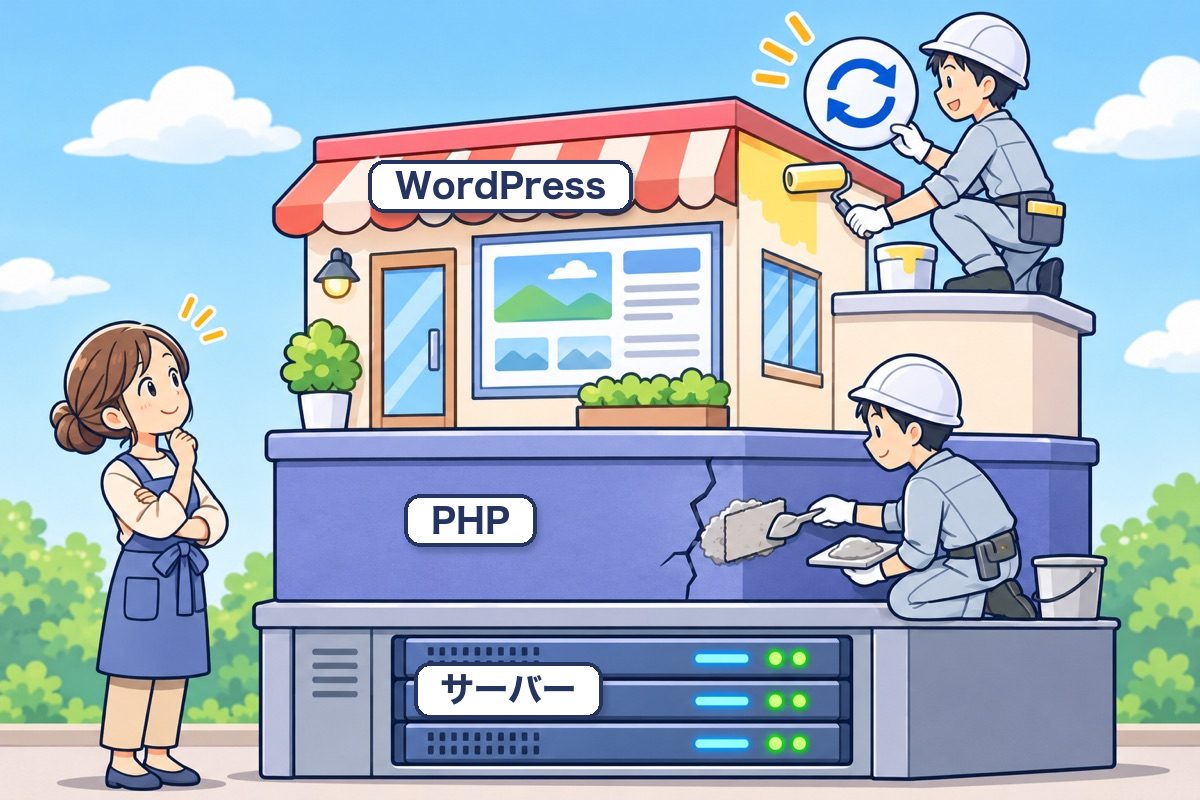
WordPress は、PHP の上で動いているソフトです。
今回、弱点があったのは土台の PHP のほうなので、PHP そのものを直った版に入れ替える必要があります。
PHP を入れ替えるのは、サーバーを管理している人です。
多くの方が使っているレンタルサーバーなら、サーバー会社が対応してくれることが多いです。
ただし、すべてのサーバー会社・プランがそうとは限りません。
| サーバーの種類 | PHP を直すのは |
|---|---|
| レンタルサーバー(共用サーバー) | サーバー会社が対応することが多い(会社・プランによる) |
| VPS・クラウドサーバー | 利用者(または管理を任せている制作者) |
自分のサイトがどちらなのかわからない場合は、まずそこから確かめてください。
サーバーとドメインの基本は、「サーバーとドメインの違いとは?」で解説しています。
エックスサーバー・ConoHa WINGの対応
僕が保守を担当しているサイトは、ほとんどがエックスサーバーと ConoHa WING です。
この2社の対応をまとめます。
エックスサーバー
エックスサーバーは、修正版が公開される前の10月21日12時までに、被害を防ぐための対策を入れていました。
修正版が公開されたあとは、PHP 8.2〜8.5 を同じ系列の直った版に更新しています。
PHP 5.1〜8.1 の古い版は、バージョンを変えずに修正を当てる方法で対応しました。
レンタルサーバーのすべてのサーバーで対応が終わったのは、10月26日の朝6時20分です。
利用者が、PHP のバージョンを急いで変える必要はないと案内されています。
ただし、VPS(XServer VPS など)は対象外です。
VPS を使っている場合は、自分で PHP を直った版に更新する必要があります。
出典:エックスサーバー「PHPの脆弱性に関するお客様のご利用サーバー環境への安全対策について」
ConoHa WING
ConoHa WING は、10月22日の20時45分に修正を終えました。
提供しているすべての PHP のバージョンが対象です。
こちらも、利用者が PHP のバージョンを変える必要はないと案内されています。
気をつけたいのは、修正を当てたあとも、PHP のバージョンの番号が変わらない点です。
たとえば、開発元の直った版は 8.5.12 ですが、ConoHa WING では 8.5.11 と表示されたままです。
出典:ConoHa WING「PHPの脆弱性への弊社対応完了のお知らせ(終報)」
ほかのサーバー会社を使っている場合も、まずはその会社のお知らせを確かめてください。
保守を担当しているサイトで、僕がやったこと
レンタルサーバーのサイトでは、PHP そのものはサーバー会社の対応を待つことになります。
それでも、待つあいだにやることはありました。
サーバー会社の発表を待って、翌朝に確かめた
10月21日の夜は、サーバー会社の発表が出るまで起きて待っていました。
エックスサーバーが X(旧 Twitter)で「自動で修正を当てる」と発信したのを見て、いったん休みました。
翌22日の早朝に確かめたのは、PHP のバージョンが本当に直った版まで上がっているかどうかです。
PHP を新しい版で使っていたサイトは、直った版に上がっていました。
こういうときは、サーバー会社のお知らせと X が、いちばん早い情報源でした。
ConoHa WING のサイトも、修正が当たっていることを確かめた
ConoHa WING は、PHP のバージョンの番号を変えずに修正を当てる方式で対応しました。
僕も、担当しているサイトに修正が当たっていることを確かめています。
このように、番号が変わらないまま対応されるサーバーもあります。
直ったかどうかは、サーバー会社の公式のお知らせで確かめるのが確実です。
古い PHP のサイトの、緊急の依頼に対応した
大変だったのは、古い PHP のまま使われていたサイトです。
僕は管理していないサイトでしたが、複数管理している方から「緊急で対応してほしい」という依頼を受けました。
そこで、PHP のバージョンを新しい版に上げました。
ところが、古い版から一気に上げたので、表示が崩れるサイトがかなりありました。
特に PHP 7 系から上げたサイトは、ほとんどで崩れが出ています。
その崩れも、一つずつ直しました。
ふだんから少しずつ上げていれば、ここまで大きく崩れることはありません。
古いまま放っておくほど、いざというときに直す手間がふくらみます。
WordPressのサイトで確かめておきたいこと
今回の件で、サイトの持ち主が確かめておきたいことは4つです。
1. どこのサーバーを使っているか
まずは、サイトがどのサーバー会社の、どの種類のサーバーで動いているかを確かめてください。
レンタルサーバーか VPS かで、誰が PHP を直すのかが変わります。
制作を頼んだ場合は、制作者に聞くのが早いです。
2. サーバー会社のお知らせ
使っているサーバー会社のサイトで、今回の脆弱性についてのお知らせを確かめます。
「対応が完了した」と書かれていれば、レンタルサーバーの場合はひとまず安心です。
3. PHP のバージョン
PHP のバージョンは、WordPress の管理画面で見られます。
「ツール」→「サイトヘルス」→「情報」→「サーバー」の順に開いてください。
8.1 以前の古い版なら、今回はサーバー会社が修正を当ててくれていても、公式のサポートはすでに終わっています。
PHP 8.2 も、2026年12月31日でサポートが終わります。
8.2 以前を使っている場合は、次に何かあったときに備えて、8.3 以降へ上げる準備を進めておくのがおすすめです。
出典:PHP 公式「Supported Versions」(英語)
ただし、先ほどの ConoHa WING のように、修正を当てても番号が変わらないサーバーもあります。
番号だけで「まだ直っていない」と判断しないでください。
4. 保守を任せている人への連絡
保守を頼んでいる場合は、対応の状況を担当者に聞いてみてください。
保守を頼んでいない場合は、サーバー会社から警告のメールが来ていないかも見ておきましょう。
よくある質問
Q:自分のサイトが攻撃されたかどうか、わかりますか?
見た目だけでは判断が難しいです。
身に覚えのない投稿やユーザーが増えていないかは、WordPress の管理画面で確かめられます。
気になることがあれば、制作者や保守の担当者に相談してください。
Q:レンタルサーバーなら、何もしなくていいですか?
エックスサーバーと ConoHa WING のレンタルサーバーは、どちらも対応を終えています。
「利用者が PHP を変える必要はない」とも案内されています。
ただ、古い PHP のまま使い続けているなら、この機会にバージョンを上げる計画を立てておくと安心です。
Q:10月23日に出た、別の脆弱性とは関係がありますか?
10月23日に、PHP の開発元から別の脆弱性(CVE-2026-115560)も告知されています。
特定の設定のときだけ影響するものです。
今回の2件とは別のものです。
エックスサーバーの案内ページでも、今回の2件とは分けて扱われています。
気になる方は、使っているサーバー会社の案内を確かめてください。
まとめ:PHPの脆弱性は、サーバー会社のお知らせとふだんの保守で備える
- 2026年10月21日に公開された PHP の脆弱性「PHP2shell」は、ログインなしで外から悪用されるおそれがある
- WordPress を更新しても直らない。PHP を直すのはサーバー会社(レンタルサーバー)か利用者(VPS)
- エックスサーバー・ConoHa WING のレンタルサーバーは対応済み。番号が変わらないサーバーもあるので、公式のお知らせで確かめる
- 古い PHP のサイトは、いざというときに直す手間が大きくなる。ふだんから少しずつ更新しておく
保守で何をしているのか、頼まないとどうなるのかは、「ホームページ保守は必要?放置で起きることと費用の目安」でまとめています。
CABF.studio では、ほかの会社が作ったサイトの保守もご相談いただけます。
「うちのサイトは大丈夫?」という確認だけでも大丈夫です。
LINE から気軽にご相談ください。